Fintech ve Dijital Bankacılık Mobil Uygulaması Geliştirme Rehberi: BDDK, PCI-DSS ve Güvenlik Mimarisi
Fintech mobil uygulaması yaptırmak isteyen işletmeler için regülasyonlar, PCI-DSS Seviye 1 uyumu, biyometrik kimlik doğrulama, açık bankacılık API'leri ve maliyet analizi.
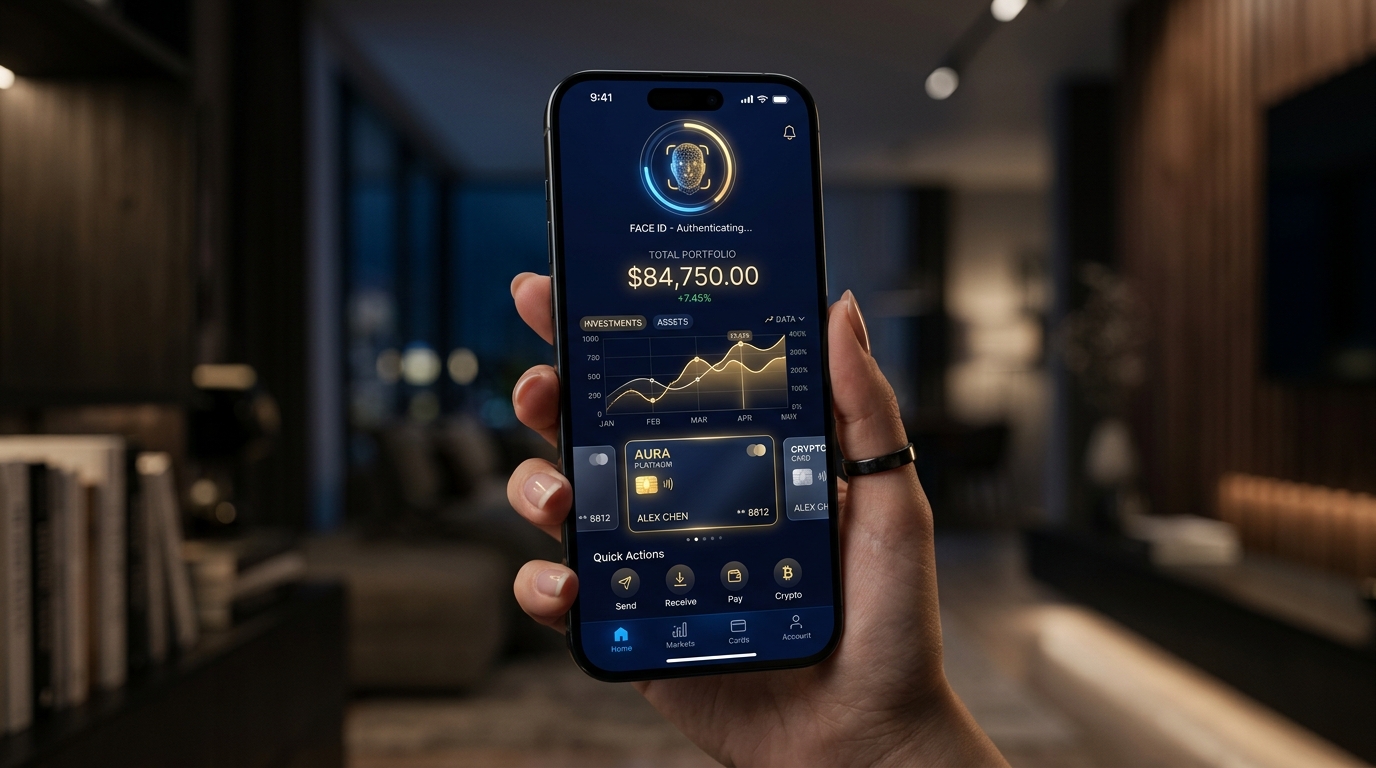
Fintech Mobil Uygulaması Geliştirme: Finans Dünyasında Güven ve Hız
Finansal teknolojiler (Fintech) sektörü, kullanıcıların bankacılık ve ödeme deneyimlerini mobil öncelikli bir ekosisteme taşıdı. Bir dijital cüzdan, mikro-kredi platformu, kripto varlık yöneticisi veya neobank uygulaması geliştirirken en kritik iki sütun katı regülasyon uyumu ve sıfır toleranslı siber güvenliktir.
MobiCraft Studio olarak fintech projelerinde uçtan uca mimari, sızma testi (penetration test) standartları ve yüksek ölçeklenebilir altyapılar inşa ediyoruz.
---
1. Temel Regülasyon ve Uyumluluk Gereksinimleri
Finansal bir mobil uygulama hayata geçirilirken teknik mimari yasal düzenlemelere göre şekillendirilmelidir:
- BDDK ve TCMB Standartları: Türkiye'de faaliyet gösteren elektronik para ve ödeme kuruluşlarının veri merkezlerinin yerel sınır içinde kalması ve HSM (Hardware Security Module) kullanımı.
- PCI-DSS (Payment Card Industry Data Security Standard): Kredi kartı verilerinin saklanması, işlenmesi ve iletilmesinde Seviye 1 güvenlik sertifikasyonu.
- KVKK ve GDPR Uyumu: Kimlik doğrulama ve işlem geçmişi loglarının güvenli, şifrelenmiş ve maskelenmiş şekilde tutulması.
- MASAK ve AML/KYC: Uzaktan müşteri edinimi (NFC kimlik tarama, canlılık testi ve yüz biyometrisi doğrulama).
---
2. Güvenlik Mimarisi ve Mobil Koruma Katmanları
Fintech uygulamalarında istemci tarafı (client-side) güvenlik açıkları en büyük risk unsurudur.
| Güvenlik Katmanı | Kullanılan Teknoloji / Yaklaşım | Amacı |
|---|---|---|
| SSL/TLS Pinning | Public Key Pinning (HPKP) | Ortadaki Adam (MitM) saldırılarını engelleme |
| Root & Jailbreak Detection | Native OS checks + Frida koruması | Değiştirilmiş işletim sistemlerinde uygulamanın çalışmasını engelleme |
| Biyometrik Auth | Apple FaceID / TouchID & Android BiometricPrompt | Donanım seviyesinde şifreli biyometrik anahtar yönetimi |
| Kod Karartma (Obfuscation) | ProGuard / R8 / DexGuard | Tersine mühendislik ve APK/IPA decompile saldırılarını durdurma |
| Secure Enclave / Keystore | Donanım tabanlı kriptografik cüzdan | Özel anahtarların cihazın donanım çipinde saklanması |
---
3. Fintech Mobil Uygulama Modülleri
Kapsamlı bir fintech uygulamasında bulunması gereken standart modüller:
- Dijital Cüzdan & Bakiye Yönetimi: FAST, EFT, Havale ve IBAN'a anlık para transferi.
- Kart Yönetimi: Fiziksel ve sanal kart oluşturma, anlık limit belirleme, temassız NFC ödeme.
- QR Kod ile Ödeme: POS cihazı veya kullanıcılar arası anlık kamera tabanlı ödeme alma/gönderme.
- Yatırım ve Döviz Portföyü: Canlı kur takibi, anlık alım-satım ve otomatik emir motoru.
- Akıllı Bildirimler & Fraud Detection: Şüpheli konum veya tutar girişlerinde anlık SMS/Push bildirimli doğrulama.
---
4. Geliştirme Süreci ve Maliyet Beklentileri
Fintech uygulamaları karmaşık entegrasyonlar (Core Banking, SMS Gateway, OCR Kimlik Doğrulama) gerektirdiğinden MVP süreci genellikle 12-16 hafta arasında tamamlanır.
Projenizin gereksinimlerine göre özel analiz ve teklif almak için MobiCraft Fiyat Teklifi Alın sayfamızı ziyaret edebilirsiniz.
---
Sıkça Sorulan Sorular (SSS)
BDDK onay süreçlerinde teknik destek sağlıyor musunuz? Evet. Geliştirdiğimiz altyapılar bağımsız denetim firmalarının (Big Four vb.) penetrasyon ve regülasyon denetimlerinden geçecek dokümantasyon ve güvenlik seviyesinde teslim edilir.
Mevcut banka veya ödeme kuruluşumuzun API'lerini bağlayabilir miyiz? Evet. İster iyzico, PayTR, ParamPOS gibi yerel ağlar olsun, ister Stripe veya özel banka REST/SOAP API'leri olsun sorunsuz entegre edilmektedir.